

امنیت ارزهای دیجیتال فقط به انتخاب یک کیف پول وابسته نیست. یک لینک جعلی، افشای عبارت بازیابی یا تأیید تراکنشی نامفهوم میتواند دارایی را در معرض سرقت قرار دهد؛ حتی اگر شبکه بلاکچین بهدرستی کار کند. به همین دلیل، حفاظت از رمزارز به ترکیبی از ابزار مناسب، پشتیبانگیری و عادتهای درست نیاز دارد.
برای نگهداری امن رمزارز، باید کلید خصوصی و عبارت بازیابی را محرمانه نگه دارید، حسابها و دستگاهها را ایمن کنید و پیش از هر امضا، مقصد و مجوزهای تراکنش را بررسی کنید.
هیچیک از این اقدامات امنیت مطلق یا سود سرمایهگذاری را تضمین نمیکند، اما اجرای درست آنها میتواند احتمال برخی خطاها و سرقتها را کاهش دهد.
در ادامه این مقاله از سری مقالات آموزشی پی استور، ضمن توضیح تفاوت کیف پولها، ۱۵ توصیه اصلی برای حفاظت از دارایی دیجیتال را بررسی میکنیم. سپس به اشتباهات هنگام انتقال، اقدامات پس از افشای اطلاعات و پرسشهای رایج میپردازیم.
امنیت رمزارز دقیقاً از چه چیزی محافظت میکند؟
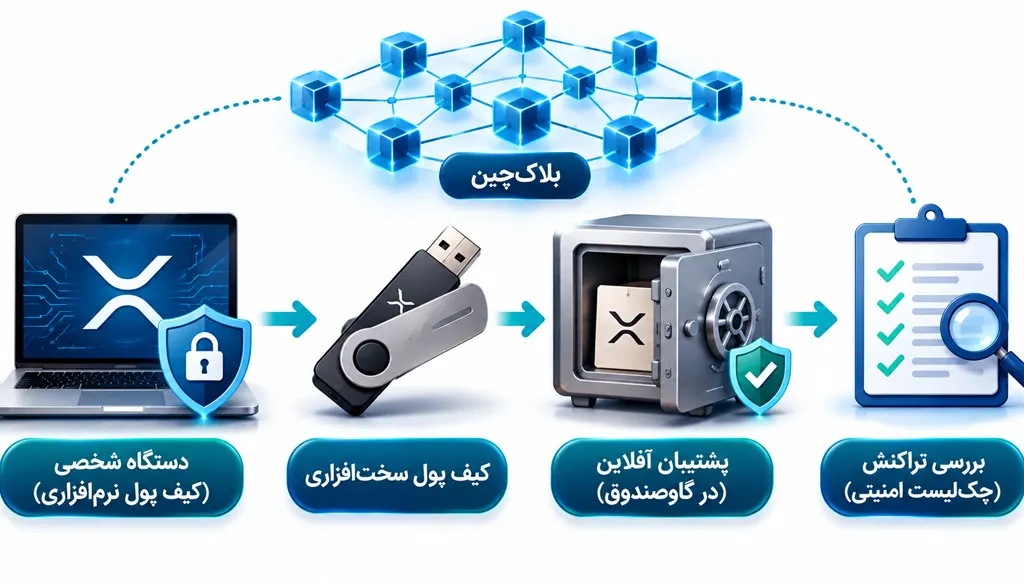
در شبکههایی مانند بیتکوین و اتریوم، دارایی به شکل فایل سکه داخل تلفن یا کیف پول ذخیره نمیشود. وضعیت دارایی در شبکه ثبت شده و کیف پول ابزاری برای مدیریت کلیدها، مشاهده موجودی و امضای درخواستهاست. کسی که به کلید خصوصی دسترسی دارد، معمولاً میتواند اختیار دارایی مرتبط با آن را در دست بگیرد.
- آدرس عمومی: برای دریافت دارایی استفاده میشود. انتشار آن معمولاً اختیار برداشت نمیدهد، اما ممکن است اطلاعات تراکنشها را به هویت شما مرتبط کند.
- کلید خصوصی: داده محرمانهای است که برای امضا به کار میرود و نباید در اختیار دیگران قرار گیرد.
- عبارت بازیابی: در بسیاری از کیف پولها مجموعهای از کلمات برای بازسازی کلیدهاست. افشای آن میتواند چندین حساب مرتبط را همزمان به خطر بیندازد.
- رمز ورود یا PIN: از دسترسی محلی یا حساب کاربری محافظت میکند، اما لزوماً جایگزین عبارت بازیابی نیست.
در نتیجه، امنیت ارزهای دیجیتال هم شامل جلوگیری از دسترسی غیرمجاز است و هم حفظ امکان بازیابی. پشتیبانگیری ناقص میتواند به اندازه افشای اطلاعات زیانبار باشد. از سوی دیگر، داشتن نسخه پشتیبان مانع خرجکردن دارایی توسط فردی که کلید را سرقت کرده است نمیشود.
آیا هک بلاکچین یا کیف پول غیرممکن است؟
خیر؛ چنین حکم مطلقی درست نیست. بهدستآوردن یک کلید خصوصیِ درست تولیدشده با حدسزدن تصادفی، در سامانههای متداول و با فناوری رایج، عملاً بسیار دشوار است؛ اما این موضوع به معنای غیرممکن بودن سرقت نیست. بدافزار، نقص نرمافزار، تولید کلید ضعیف، خطای کاربر و آسیبپذیری قرارداد هوشمند مسیرهای دیگری ایجاد میکنند.
امنیت خود شبکه نیز به طراحی پروتکل، پیادهسازی و سازوکار اجماع وابسته است. حمله به یک صرافی با حمله به شبکه بلاکچین یکسان نیست؛ همانطور که افشای عبارت بازیابی، شکستن الگوریتم رمزنگاری محسوب نمیشود. همچنین در بلاکچینهای عمومی، دادهها لزوماً محرمانه یا رمزگذاریشده نیستند؛ امضای دیجیتال و توابع هش نقشهای متفاوتی دارند.
هدف اقدامات امنیتی، کاهش خطر دسترسی غیرمجاز، خطای انتقال و ازدسترفتن دسترسی است؛ نه جلوگیری از کاهش قیمت یا تضمین بازده سرمایهگذاری.
مقایسه روشهای نگهداری ارز دیجیتال
دو تقسیمبندی را نباید با هم اشتباه گرفت: «امانی و غیرامانی» به کنترل کلیدها مربوط است و «گرم و سرد» به شیوه نگهداری و استفاده از آنها. یک کیف پول نرمافزاری میتواند غیرامانی باشد و یک سرویس امانی نیز بخشی از ذخایر خود را سرد نگه دارد.
| روش | ویژگی | خطر مهم |
|---|---|---|
| حساب صرافی یا کیف پول امانی | ارائهدهنده معمولاً کنترل کلیدها را دارد. | هک، توقف برداشت، مسدودی حساب و مشکل مالی ارائهدهنده |
| کیف پول نرمافزاری گرم | کلیدها روی دستگاه متصل به شبکه تولید یا استفاده میشوند. | بدافزار، افزونه جعلی و افشای عبارت بازیابی |
| کیف پول سختافزاری | برای نگهداری کلید و امضا در محیط جداشده طراحی شده است. | عبارت بازیابی لورفته، دستگاه دستکاریشده و تأیید امضای مخرب |
| راهکار سرد با امضای آفلاین | کلیدها از محیط آنلاین دور نگه داشته میشوند. | اشتباه در راهاندازی، انتقال داده و بازیابی |
| کیف پول کاغذی قدیمی | کلید خصوصی و آدرس روی کاغذ ثبت میشوند. | تولید ناامن، آسیب فیزیکی و اشتباه در خرجکردن |
برای امنیت ارزهای دیجیتال، انتخاب روش باید با میزان استفاده و توانایی مدیریت پشتیبان متناسب باشد. نگهداری شخصی، وابستگی به صرافی را کم میکند، اما مسئولیت حفاظت و بازیابی را به خود کاربر میسپارد.
۱۵ راهکار برای حفظ امنیت ارزهای دیجیتال
برای محافظت از داراییهای دیجیتال، باید هم از کیف پول و کلیدهای خصوصی مراقبت کنید و هم امنیت دستگاهها، حسابهای کاربری و تراکنشها را جدی بگیرید. در ادامه، ۱۵ راهکار کاربردی برای کاهش خطر سرقت، کلاهبرداری و از دست رفتن ارزهای دیجیتال را بررسی میکنیم.
۱. برای نگهداری بلندمدت، ذخیرهسازی سرد را بررسی کنید
کیف پول سرد صرفاً یک کیف پول خارج از صرافی نیست. در ذخیرهسازی سرد، کلید خصوصی دور از محیط آنلاین نگهداری میشود. هدف آن است که آلودهشدن رایانه متصل به اینترنت، مستقیماً به افشای کلید منجر نشود.
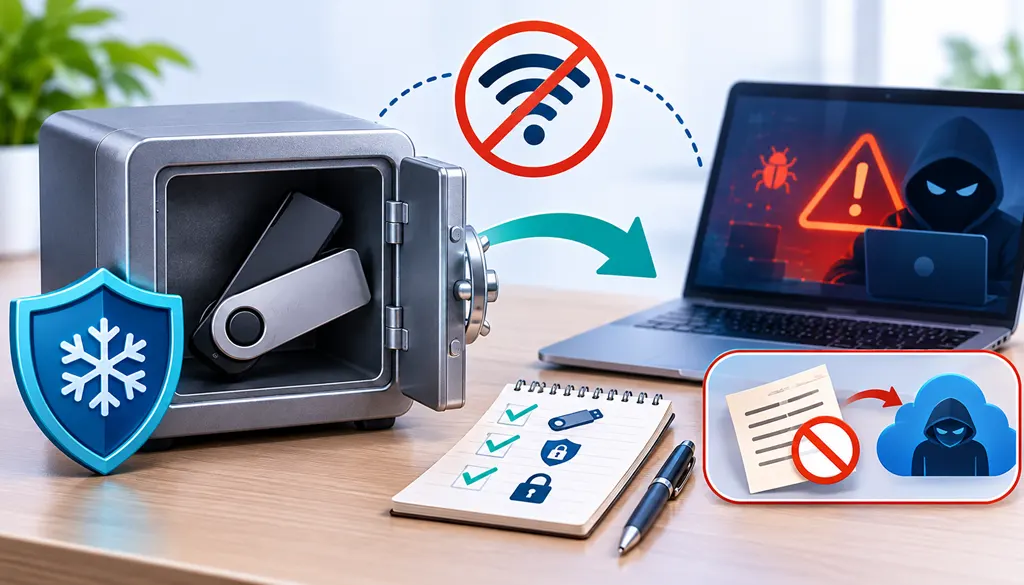
این روش میتواند برای داراییای که مرتب خرج نمیشود مناسب باشد، اما همچنان به نسخه پشتیبان و نگهداری فیزیکی امن نیاز دارد. واردکردن عبارت بازیابی همین کیف پول در یک برنامه آنلاین، جداسازی کلیدها را از بین میبرد. کیف پول سرد نیز اگر تراکنش مخرب را تأیید کنید، لزوماً مانع خروج دارایی نخواهد شد.
۲. کیف پول کاغذی را با نسخه پشتیبان کاغذی اشتباه نگیرید
نوشتن عبارت بازیابی روی کاغذ با ساخت کیف پول کاغذی از طریق یک وبسایت متفاوت است. در روش دوم، کیفیت تولید تصادفی کلید، سلامت مرورگر و رایانه، حافظه چاپگر و نحوه خرجکردن دارایی اهمیت دارند. به همین دلیل، تولید کلید خصوصی در وبسایتهای ناشناس یا ابزارهای آنلاین، پیشنهاد مناسبی برای کاربر تازهکار نیست.
چاپکردن کلید، آن را خودکار از مرورگر، فایلها یا حافظه چاپگر حذف نمیکند. برای پشتیبانگیری، از دستور رسمی کیف پول استفاده کنید. نگهداری کلمات روی کاغذ یا صفحه فلزی میتواند بخشی از برنامه پشتیبان باشد، اما از سرقت فیزیکی یا دیدهشدن آنها جلوگیری نمیکند.
۳. کیف پول دسکتاپ را بر اساس طراحی و محیط استفاده ارزیابی کنید
همه کیف پولهای دسکتاپ کمامنیتترین گزینه نیستند و همه آنها نیز آفلاین کار نمیکنند. برنامهای که کلید خصوصی را روی رایانه روزمره نگه میدارد، در معرض خطرهای همان دستگاه قرار دارد. در مقابل، نرمافزار دسکتاپ ممکن است فقط رابط یک کیف پول سختافزاری یا ابزار مشاهده موجودی باشد.
امنیت ارزهای دیجیتال در این حالت به منبع نصب، بهروزرسانی، رمزگذاری دستگاه و نحوه نگهداری کلید وابسته است. برنامه را از مسیر رسمی دریافت کنید و نام توسعهدهنده و دامنه را بررسی کنید؛ حضور در نتایج جستوجو بهتنهایی نشانه اصالت نیست.
۴. تلفن همراه و رایانه را ایمن کنید
قفل صفحه، رمز مناسب، رمزگذاری فضای ذخیرهسازی و نصب وصلههای امنیتی، لایههای پایه حفاظت هستند. روی دستگاهی که کیف پول دارد، از نرمافزارهای کرکشده، افزونههای غیرضروری و فایلهای ناشناس دوری کنید. این اقدامات احتمال نفوذ را کاهش میدهند، نه اینکه دستگاه را آسیبناپذیر کنند.
ایمیل متصل به صرافی نیز اهمیت دارد، زیرا ممکن است برای بازیابی حساب استفاده شود. برای آن رمز منحصربهفرد و عامل دوم فعال کنید. اجازه کنترل از راه دور دستگاه را به فردی که در پیام خصوصی خود را پشتیبان کیف پول معرفی میکند ندهید.
۵. نسخه پشتیبان قابل بازیابی تهیه کنید
در بسیاری از کیف پولها، عبارت بازیابی ۱۲ یا ۲۴ کلمه دارد؛ با این حال، روش پشتیبانگیری همه کیف پولها یکسان نیست. برخی به فایل پشتیبان، تنظیمات تکمیلی یا اطلاعات دیگری نیاز دارند. دستور سازنده همان کیف پول را مبنا قرار دهید.
از عبارت بازیابی عکس نگیرید و آن را در پیامرسان، ایمیل یا یادداشت ابری معمولی ذخیره نکنید. نسخه فیزیکی را در برابر آتش، آب و دسترسی غیرمجاز محافظت کنید. اگر چند نسخه دارید، امنیت هر محل باید مشخص باشد؛ تکثیر بدون برنامه، احتمال افشا را افزایش میدهد.
پیش از انتقال مبلغ قابلتوجه، صحت پشتیبان را با روش امنِ بررسی پشتیبان که سازنده معرفی کرده است آزمایش کنید؛ برای آزمایش، تنها نسخه فعال کیف پول را پاک نکنید. عبارت بازیابی کیف پول سختافزاری را در سایت یا نرمافزار ناشناس وارد نکنید. اگر از گذرواژه اضافی یا passphrase استفاده میکنید، نبود آن ممکن است بازیابی کیف پول موردنظر را ناممکن کند.
۶. کیف پول روزمره و دارایی بلندمدت را جدا کنید
تفکیک دارایی میتواند بخشی از برنامه امنیت ارزهای دیجیتال باشد: کیف پولی با موجودی محدود برای استفاده روزمره و کیف پولی جدا برای نگهداری بلندمدت. برای آزمایش برنامههای غیرمتمرکز نیز بهتر است به کیف پول اصلی متکی نباشید.
ساخت چند حساب زیر یک عبارت بازیابی، در برابر افشای همان عبارت جداسازی کامل ایجاد نمیکند. جداسازی واقعی باید با توجه به کلیدها و مسیرهای دسترسی انجام شود. از سوی دیگر، تعداد زیاد کیف پولها ممکن است مدیریت پشتیبان را دشوار کند؛ پیچیدگی بیشتر همیشه به معنای حفاظت بهتر نیست.
۷. محیط فعالیت مالی را تا حد امکان محدود نگه دارید
استفاده از دستگاه یا محیط اختصاصی برای فعالیت مالی میتواند تماس با فایلها و برنامههای نامطمئن را کمتر کند. با این حال، الزام به انجام همه کارها روی یک دستگاه، قاعدهای عمومی نیست؛ یک دستگاه بدون پشتیبان میتواند به نقطه شکست واحد تبدیل شود.
اگر از پروفایل مرورگر جدا استفاده میکنید، بدانید که این کار در برابر بدافزار سیستمعامل جداسازی کامل ایجاد نمیکند. برای مشاهده موجودی نیز در صورت پشتیبانی میتوان از کیف پول فقطناظر استفاده کرد؛ چنین ابزاری نباید برای مشاهده دارایی از شما کلید خصوصی بخواهد.
۸. کیف پول و سیستمعامل را از مسیر رسمی بهروز کنید
بهروزرسانی میتواند نقصهای امنیتی و خطاهای نرمافزار را برطرف کند، اما پیام «بهروزرسانی فوری» خود ممکن است دام فیشینگ باشد. فایل نصب را از تبلیغات جستوجو، پیام خصوصی یا لینک ارسالی افراد ناشناس دریافت نکنید.
پیش از تغییرات مهم، از وجود پشتیبان معتبر مطمئن شوید و راهنمای همان نسخه را بخوانید. بهروزرسانی معمول نباید بهانهای برای ارسال عبارت بازیابی به پشتیبان یا واردکردن آن در یک صفحه وب باشد.
۹. فیشینگ و درخواست امضای مشکوک را جدی بگیرید
فیشینگ یعنی جعل هویت یک شخص یا سرویس برای فریب کاربر. پیام مسدودی حساب، جایزه، ایردراپ یا پشتیبانی فوری ممکن است شما را به صفحهای شبیه کیف پول یا صرافی هدایت کند. برای حفظ امنیت ارزهای دیجیتال، فقط ظاهر صفحه را بررسی نکنید؛ دامنه و نوع درخواست هم مهماند.
نشانی سرویس را از مسیر مطمئن باز کنید و پس از اطمینان، نشانک بسازید. قفل مرورگر و HTTPS بهتنهایی اصالت کسبوکار را ثابت نمیکنند. پشتیبان معتبر برای رفع مشکل به عبارت بازیابی یا کلید خصوصی شما نیاز ندارد.
فیشینگ همیشه با سرقت رمز همراه نیست. ممکن است سایت از شما بخواهد مجوز خرجکردن توکن یا پیامی با اثر مالی را امضا کنید. اگر نتیجه امضا را نمیفهمید، آن را تأیید نکنید؛ حتی اگر برنامه اعلام کند امضا کارمزد ندارد.
۱۰. ریسک نگهداری دارایی در صرافی را بشناسید
در حساب امانی، امنیت شما فقط به رمز عبور وابسته نیست. هک سرویس، مشکل مالی، توقف برداشت، احراز هویت و محدودیتهای جغرافیایی میتوانند دسترسی را مختل کنند. مشهوربودن یک صرافی، تضمین سلامت مالی یا دسترسی همیشگی نیست.
اگر دارایی را برای معامله نزدیک لازم ندارید، امکان نگهداری شخصی را پس از یادگیری پشتیبانگیری بررسی کنید. انتقال بدون آشنایی با شبکه و کیف پول نیز خطر دارد. برای انتخاب صرافی، شرایط استفاده، مجازبودن ارائه خدمات به محل اقامت، محدودیت برداشت و روشهای امنیت حساب را بررسی کنید؛ این مقاله هیچ پلتفرمی را تأیید یا تضمین نمیکند.
۱۱. کیف پول سختافزاری را درست تهیه و راهاندازی کنید
کیف پول سختافزاری برای نگهداری کلید و امضا در محیط محافظتشده طراحی شده است. برخی مدلها با USB، بلوتوث یا کد QR با دستگاه دیگر ارتباط میگیرند؛ بنابراین عبارت «هرگز هیچ ارتباطی ندارد» توصیف دقیقی برای همه مدلها نیست. هدف اصلی، خارجنشدن کلید خصوصی از محیط امن دستگاه است.
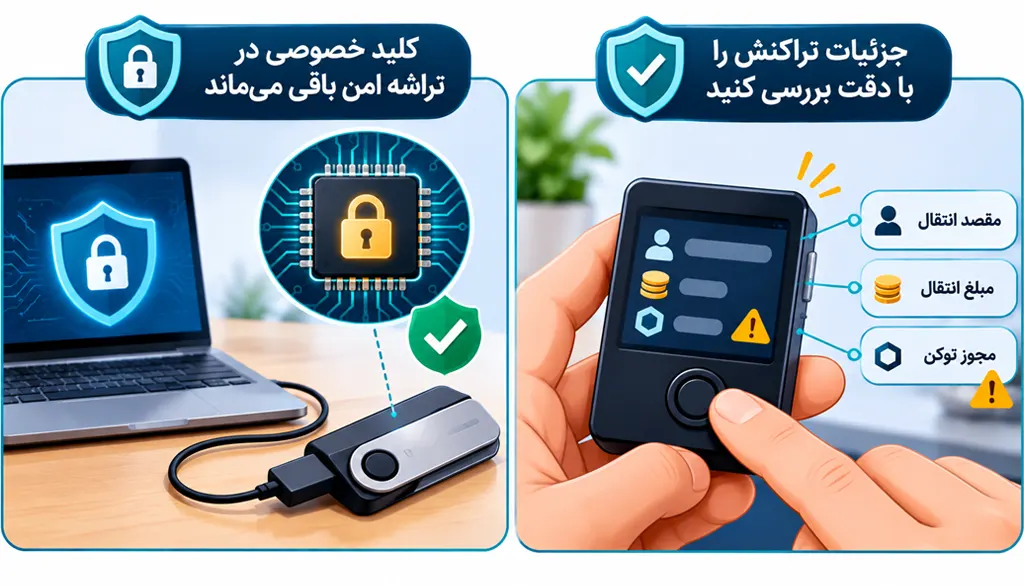
دستگاه را از سازنده یا مسیر فروش قابلاعتماد تهیه و طبق راهنمای رسمی اصالت آن را بررسی کنید. عبارت بازیابی باید در فرایند راهاندازی امن ایجاد شود؛ از کیف پولی با کلمات بازیابی ازپیشنوشتهشده استفاده نکنید.
برای امنیت ارزهای دیجیتال، مبلغ و آدرس مقصد را روی نمایشگر قابلاعتماد دستگاه هم کنترل کنید. سختافزار امن، امضای مجوز مخرب یا افشای عبارت بازیابی را بیاثر نمیکند. بازگردانی عبارت روی دستگاه جدید نیز دسترسی دستگاه قبلی را خودکار لغو نمیکند؛ اگر کلیدها در خطر باشند، باید دارایی به کیف پولی با کلیدهای تازه منتقل شود.
۱۲. برای عملیات حساس، شبکه مطمئنتری انتخاب کنید
بهتر است ورود به حساب مالی و انجام انتقال را روی شبکهای انجام دهید که به آن اعتماد بیشتری دارید. شبکه عمومی میتواند با نقاط دسترسی جعلی، صفحه ورود تقلبی یا دستکاری مسیر ارتباط همراه باشد.
با این حال، استفاده از وایفای عمومی به معنای قابلخواندن بودن خودکار رمز عبور در یک ارتباط معتبر HTTPS نیست. VPN نیز فقط بخشی از مسیر ارتباط را پوشش میدهد و مانع فیشینگ، بدافزار یا امضای اشتباه نمیشود. هشدار گواهی مرورگر را نادیده نگیرید و برای ورود به یک شبکه، برنامه یا گواهی ناشناس نصب نکنید.
۱۳. از کنترلهای امنیتی دستگاه کمک بگیرید، نه تضمین آنها
فایروال و ابزار ضدبدافزارِ بهروز میتوانند بخشی از تهدیدها را شناسایی کنند، اما همه حملات را متوقف نمیکنند. مجوزهای برنامهها و افزونهها را بررسی و ابزارهای بدون استفاده را حذف کنید. نرمافزار امنیتی نیز باید از منبع معتبر تهیه شود.
یکی از خطرها، بدافزار تغییردهنده محتوای کلیپبورد است که آدرس کپیشده را عوض میکند. پس از چسباندن آدرس، آن را با مقصد تأییدشده تطبیق دهید. چند کاراکتر اول و آخر بهتنهایی کافی نیستند؛ حملات مشابهسازی آدرس ممکن است همین بخشها را شبیه مقصد واقعی بسازند.
۱۴. احراز هویت دومرحلهای را برای حسابها فعال کنید
برای صرافی، ایمیل و سرویسهای امانی، عامل دوم لایه مهمی است. در صورت پشتیبانی، روشهای مقاوم در برابر فیشینگ مانند کلید امنیتی یا passkey مناسب را بررسی کنید. کد برنامه احراز هویت معمولاً نسبت به پیامک وابستگی کمتری به امنیت سیمکارت دارد، اما همچنان ممکن است در صفحه جعلی سرقت شود.
در امنیت ارزهای دیجیتال، باید تفاوت حساب صرافی و کیف پول غیرامانی را در نظر گرفت. عامل دوم حساب کاربری، کلید خصوصی افشاشده را محافظت نمیکند و کیف پولهای غیرامانی معمولاً همان مدل ورود صرافی را ندارند. کدهای بازیابی عامل دوم را نیز محرمانه نگه دارید و روش بازیابی حساب را بشناسید.
۱۵. از قمار، وعده سود تضمینی و واریز برای آزادسازی وجه دوری کنید
سایتهای قمار و سرمایهگذاری ناشناس میتوانند با وعده پاداش یا سود قطعی، کاربر را به واریز دارایی ترغیب کنند. عددی که در پنل نمایش داده میشود، اثبات وجود وجه قابل برداشت نیست. درخواست پرداخت «مالیات»، «هزینه فعالسازی» یا «وثیقه» به یک آدرس ناشناس برای آزادکردن موجودی، علامت هشدار جدی است.
بیتکوین نیز ذاتاً تضمینکننده ناشناسماندن نیست؛ تراکنشهای عمومی ممکن است قابل ردیابی باشند. صرف نمایش مجوز یا نام یک شخصیت شناختهشده، اعتبار پلتفرم را ثابت نمیکند. ریسک حقوقی و مالی چنین فعالیتهایی جدا از امنیت فنی کیف پول است.
چکلیست امنیت پیش از انتقال و امضای تراکنش
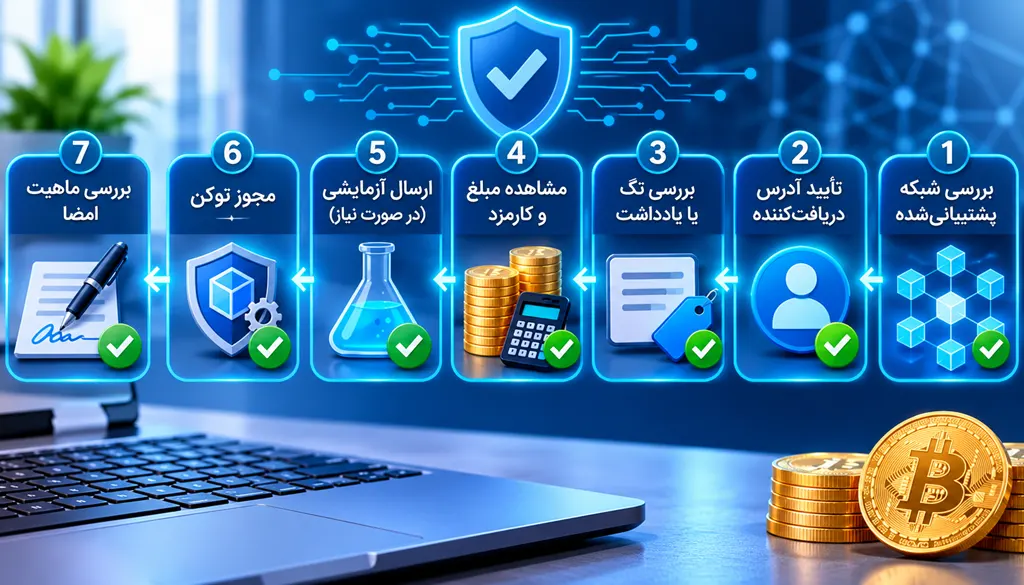
بخشی از زیانها بدون هک رخ میدهد؛ برای مثال، انتقال روی شبکه نادرست یا ارسال به آدرسی که از تاریخچه آلوده کپی شده است. پیش از تأیید، این موارد را بررسی کنید:
| مورد بررسی | اقدام عملی |
|---|---|
| دارایی و شبکه | پشتیبانی مقصد از همان دارایی روی همان شبکه را بررسی کنید؛ یکسان بودن شکل آدرس کافی نیست. |
| آدرس مقصد | آدرس را از گیرنده یا صفحه واریز معتبر بگیرید؛ از تراکنش ورودی ناشناس در تاریخچه کپی نکنید. |
| تگ یا ممو | اگر مقصد برای واریز تگ یا ممو میخواهد، آن را دقیق وارد کنید. |
| مبلغ و کارمزد | حداقل واریز، مبلغ نهایی و کارمزد شبکه را کنترل کنید. |
| انتقال آزمایشی | برای مقصد جدید، در صورت امکان ابتدا مبلغ کمی بالاتر از حداقل لازم ارسال و دریافت را تأیید کنید. |
| مجوز توکن | قرارداد دریافتکننده مجوز و سقف خرجکردن را بررسی کنید؛ در صورت امکان، دسترسی را محدود کنید. |
| ماهیت امضا | مشخص کنید درخواست، انتقال دارایی، تأیید مجوز یا پیام دیگری است؛ امضای نامفهوم را رد کنید. |
امنیت ارزهای دیجیتال پس از اتصال به برنامههای غیرمتمرکز هم نیازمند پیگیری است. قطع اتصال سایت از کیف پول لزوماً مجوزهای ثبتشده روی شبکه را لغو نمیکند. مجوزهای غیرضروری را با ابزار معتبر و متناسب با شبکه بررسی و در صورت لزوم لغو کنید؛ این کار ممکن است کارمزد داشته باشد و جایگزین انتقال دارایی پس از افشای کلید نیست.
اگر عبارت بازیابی لو رفت یا به سرقت مشکوک شدیم چه کنیم؟
ابتدا مشخص کنید چه چیزی در معرض خطر قرار گرفته است: رمز حساب، دستگاه، مجوز یک قرارداد یا کلیدهای کیف پول. تغییر رمز ورود، مشکل افشای عبارت بازیابی را حل نمیکند. اقدامات اولیه بسته به نوع حادثه متفاوتاند:
- در صورت نفوذ به حساب صرافی: از دستگاه سالم، رمز را تغییر دهید، نشستها و کلیدهای API ناشناس را لغو کنید و از مسیر رسمی برای محدودکردن برداشت و گزارش حادثه اقدام کنید. ایمیل متصل را هم بررسی کنید.
- در صورت افشای عبارت بازیابی: کیف پول را ناامن فرض کنید. روی محیط سالم، کیف پولی با عبارت تازه بسازید و برای انتقال دارایی باقیمانده اقدام کنید. مهاجم ممکن است همزمان تراکنش بفرستد؛ بازیابی یا نجات وجه تضمینشده نیست.
- در صورت تأیید مجوز مشکوک: نوع مجوز و قرارداد را بررسی کنید و از ابزار معتبر برای لغو آن کمک بگیرید. اگر درباره دامنه دسترسی مطمئن نیستید، از متخصص قابلاعتماد راهنمایی بخواهید.
- در صورت مشاهده بدافزار: دستگاه را برای ساخت کیف پول جدید یا واردکردن عبارت بازیابی به کار نبرید. از دستگاه سالم استفاده و آلودگی را جداگانه پیگیری کنید.
- برای گزارش: شناسه تراکنش، آدرسها، زمان رخداد و پیامها را بدون انتشار اطلاعات محرمانه ثبت کنید و با پشتیبانی رسمی و مرجع قانونی مرتبط تماس بگیرید.
اگر کیف پول با ربات تخلیهکننده کنترل میشود، واریز شتابزده رمزارز برای پرداخت کارمزد میتواند به سرقت همان مبلغ هم منجر شود. به خدماتی که با دریافت پیشپرداخت، بازگشت قطعی دارایی را وعده میدهند اعتماد نکنید. تراکنش تأییدشده معمولاً مانند پرداخت بانکی قابل برگشت نیست.
آیا انتخاب یک ارز خاص، امنیت بیشتری ایجاد میکند؟
امنیت ارزهای دیجیتال را نمیتوان با فهرستی از «بهترین ارزها» تعیین کرد. امنیت شبکه، کیفیت قرارداد هوشمند، روش نگهداری و ریسک بازار موضوعات جداگانهاند. محبوبیت بیتکوین، اتریوم یا هر دارایی دیگر، خطای انتقال یا افشای کلید را جبران نمیکند.
تنوع دارایی نیز جایگزین حفاظت از کیف پول نیست؛ اگر چند توکن زیر یک عبارت بازیابی باشند، افشای آن عبارت میتواند همه را در معرض خطر قرار دهد. وعده درآمد غیرفعال یا نام یک پروژه، دلیل کافی برای امنبودن آن نیست.
وضعیت حقوقی خرید و نگهداری رمزارز در ایران
بیان اینکه همه فعالیتهای رمزارزی در ایران «کاملاً قانونی» هستند، دقیق نیست. خرید و نگهداری، پرداخت، استخراج، ارائه خدمات صرافی و فعالیت تجاری یکسان نیستند و ممکن است مشمول مقررات و محدودیتهای متفاوتی باشند.
برای تصمیم عملی، مقررات جاریِ همان فعالیت و شرایط سرویس مورد استفاده را از منابع رسمی و در صورت نیاز با مشاور حقوقی بررسی کنید. محدودیتهای احراز هویت، محل اقامت و تحریمها نیز میتوانند بر دسترسی به پلتفرم خارجی اثر بگذارند. استفاده از VPN تضمین رفع این محدودیتها نیست. این مقاله بررسی حقوقی روز یا تأیید مجازبودن یک فعالیت مشخص محسوب نمیشود.
سخن پایانی
امنیت ارزهای دیجیتال نتیجه چند تصمیم مرتبط است: انتخاب روش نگهداری مناسب، پشتیبانگیری صحیح، حفاظت از دستگاه و حساب، و بررسی دقیق هر انتقال و امضا. خرید یک ابزار یا فعالکردن یک گزینه، جای همه این لایهها را نمیگیرد.
از اقدامات پایه شروع کنید: عبارت بازیابی را محرمانه و قابل بازیابی نگه دارید، امنیت ایمیل و صرافی را تقویت کنید و پیش از انتقال دارایی، شبکه و مقصد را کنترل کنید. هدف، ساختن روشی است که هم قابل اجرا باشد و هم در برابر خطا و حادثه تابآوری بیشتری داشته باشد.



شما چه فکر میکنید؟ 0 دیدگاه
تجربهها و نگاه شما، این مطلب را کاملتر میکند.
اولین صدای این گفتوگو باشید
هنوز دیدگاهی ثبت نشده؛ شاید نگاه شما شروع یک گفتوگوی خوب باشد.
من شروع میکنم ←نوشتن دیدگاه